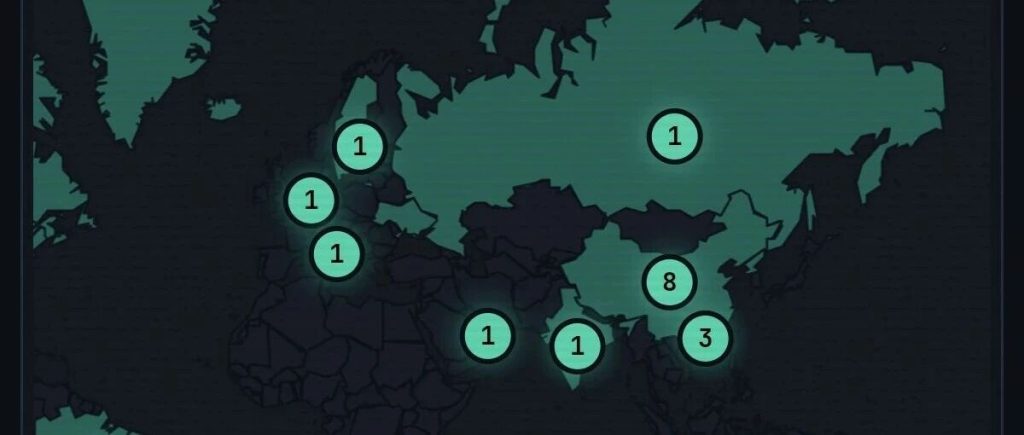
只要你的服务器拥有公网 IP,哪怕改了非默认的 SSH 端口、设置了复杂的密码,你也永远不知道外界的扫描器有多疯狂。 我一直以为自己的服务器藏得挺好、既没有值钱数据也没有大流量、修改了SSH的默认端口。前段时间装了个开源安全工具 CrowdSec 跑了 12 个小时,才被现实狠狠地上了一课:短短半天时间,SSH 登录尝试竟然高达近 8000 次,攻击来源遍布日本、美国、澳大利亚等全球各地。 公网上有大量 7×24 小时不间断工作的自动化扫描器和爆破脚本,只要公网可达,就一定会挨扫。 虽然 CrowdSec 作为一个优秀的开源“盾牌”,能帮我们实时监控并自动封禁这些恶意 IP,但它本质上仍属于被动防御——攻击者依然在不停地敲门,你的端口始终是“开着”的,不知道哪天有个幸运的脚本小子就会把我的服务器变成“矿机”。 有没有更彻底的解法?让服务器直接在公网上“隐身”,攻击者连端口都扫不到,自然就不会来爆破了。后来我找到一款用起来极省心的安全小工具——SGS 隐身卫士。 SGS 核心逻辑非常暴力且有效:默认拒绝一切,只放行白名单。 当外界扫描或访问你受保护的敏感端口(比如 SSH 的 22 端口、各类运维面板等)时,SGS 会直接丢弃(Drop)所有数据包。 端口扫描工具扫过来一片空白,彻底在公网上“隐身”。 你可能会问:既然全部丢包了,那我平时怎么连 SSH、怎么管理服务器? 这就是 SGS 最精妙的地方——它采用了 SPA(Single Packet Authorization,首包鉴权) 技术: 配置好白名单策略后,你可以自由指定哪些设备、哪些端口可以通行,剩下的全部进入“黑洞”状态。 光说没用,看数据。 这是装上 SGS 之后,CrowdSec 的实时统计: SSH 爆破尝试:0,不是变少了,是直接归零。 因为扫描器根本扫不到你的 22 端口,在它们眼里这台服务器压根没开机,自然不会发起无脑爆破。CrowdSec 依然在后台运行,但已经无“敌”可抓了。 如果你也有公网服务器,不想天天被自动扫描脚本骚扰、不想每天看日志里一堆失败登录,不妨试试这款免费的隐身工具。 与其被动挨打,不如直接消失。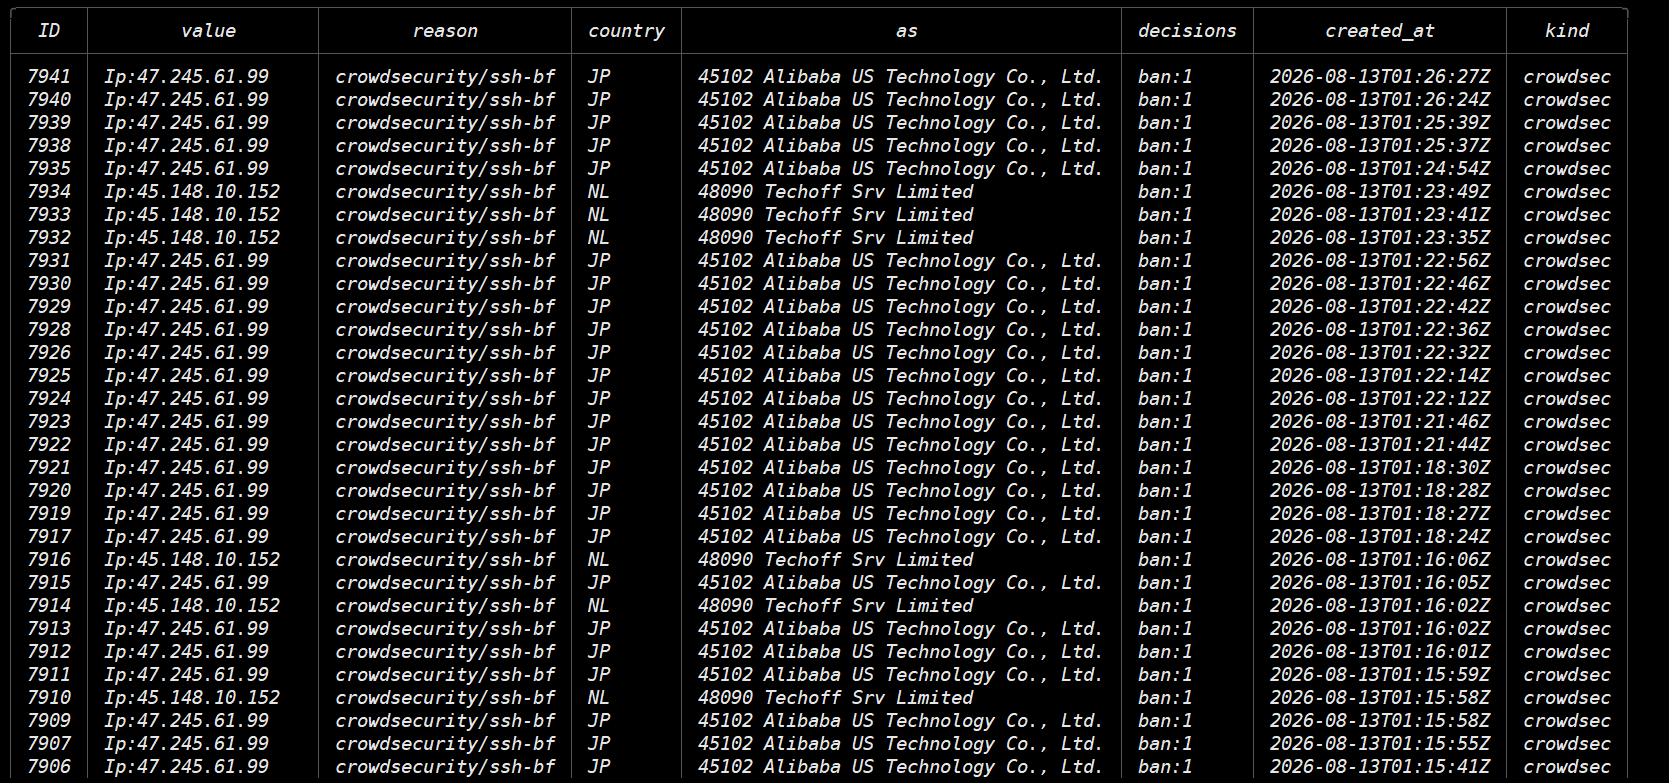
一、 SGS 隐身卫士:让服务器变成“黑洞”
二、 自己怎么连?首包鉴权(SPA)
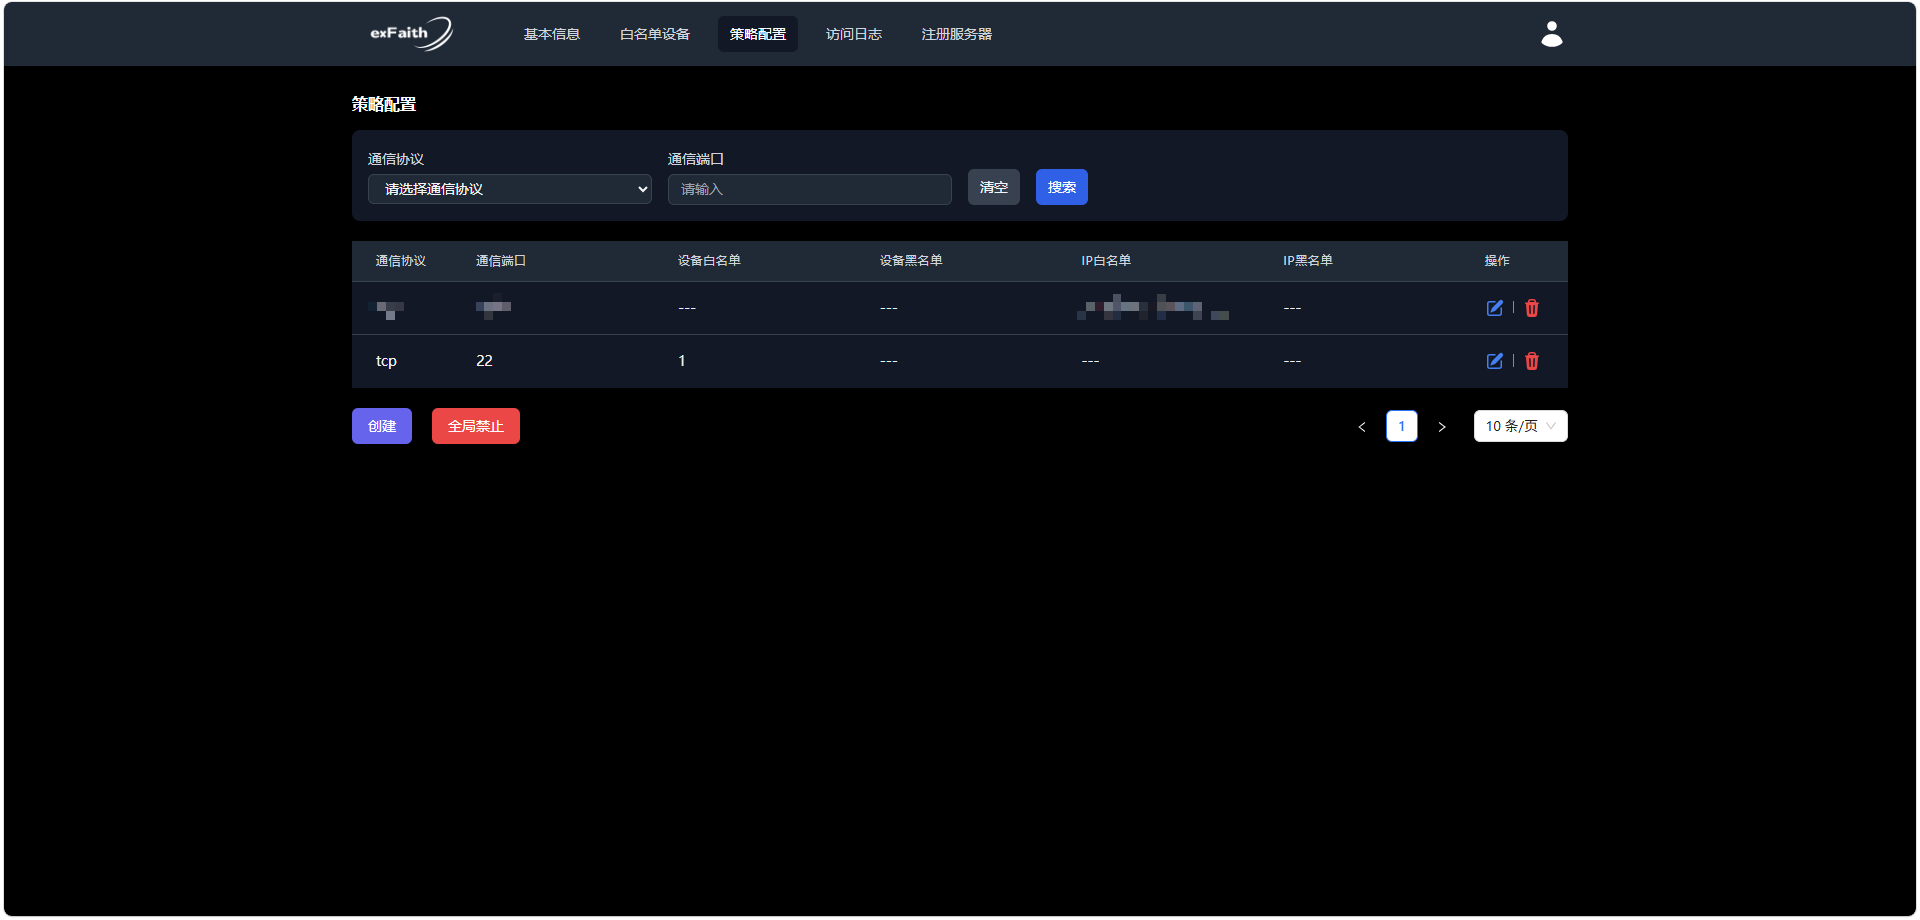
三、 效果验证:爆破直接归零

总结
<

暂无评论内容